コラム
お役立ちコラム
開発の現場で得たことを、 発注する側の判断に役立つ形で書いています。
 Vibe CodingVibe保守受託開発
バイブコーディングで作った試作を、社内で本番運用するには。認証・権限・データ・環境・保守体制の5つの準備
バイブコーディング(Vibe Coding)で作った試作を部署全体で使う前に、ログイン・権限・データ・環境・保守体制のどこを整えればよいかがわかります。試作のコードを土台にするか作り直すかを、誰に何を確かめて決めればよいかも見えてきます。
 Vibe保守Vibe Coding引き継ぎ
Vibe Codingで作ったツールの保守を断られたら?修正と作り直しの判断基準
Vibe Codingで作ったGAS・Excelマクロ・PowerAppsのツールの保守を断られる理由がわかり、業務への影響と修正できる人の2つのポイントで、修正して使い続けるか作り直すかを判断できるようになります。
 脆弱性診断ペネトレーションテストセキュリティ診断APIセキュリティ
脆弱性診断とペネトレーションテストの違い。AIで攻撃が続く時代に必要な検査とは
脆弱性診断(セキュリティ診断)とペネトレーションテスト(侵入テスト)の違いを表で整理。AIで攻撃が24時間続く時代に必要な検査と、WebアプリやAPIの診断を導入するときに確認するサイクル・対応範囲・修正と再診断のポイントを解説します。
 A2B攻撃APIセキュリティ脆弱性診断情報漏えい対策サイバーセキュリティ
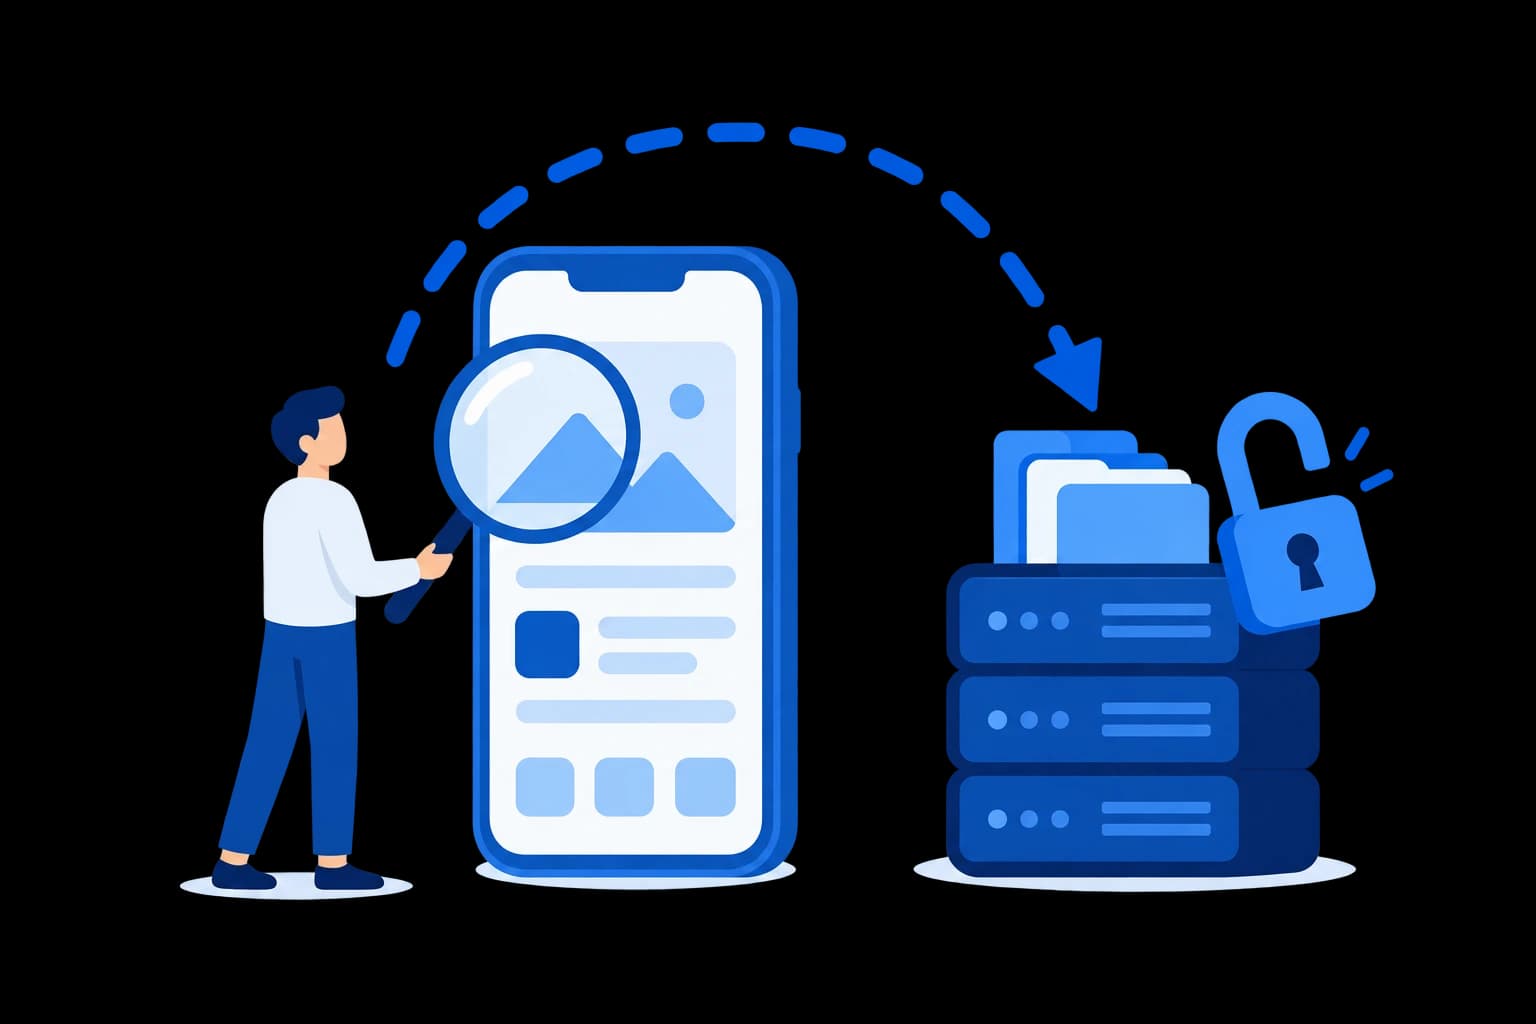
A2B攻撃とは?総務省・NICTが注意喚起した攻撃手法とAPIセキュリティ対策
A2B攻撃(App-to-Backend Attack)とは、公開アプリを解析し、接続先のサーバーやAPIを直接攻撃する手法です。総務省・NICTの注意喚起をもとに、攻撃の仕組み、情報漏えいが起きる原因、企業が優先すべきAPIの対策を解説します。
 脆弱性診断APIセキュリティ認証・認可
AI攻撃の自動化で増えるセキュリティ事故と、APIの脆弱性診断
国内の公表事案の独自集計とAIエージェントの攻撃事例をもとに、オープンウェイトモデルを含む攻撃の自動化が今後もたらす変化を考察。年1回の脆弱性診断で終わらせず、APIの認証・認可を点検し、修正と再診断まで続ける対策を紹介します。
 Vibe保守Vibe Coding引き継ぎセキュリティ
退職者が作った社内アプリを、引き継げなくなる前に。最も厄介な仕様漏れと、AIが書いたコードの保守
社員がAIで作った社内アプリを引き継ぐ際の確認点を解説します。退職前のヒアリング、仕様の記録、名義と鍵の移管、コードのセキュリティ確認をまとめました。
 PoC開発概念実証プロトタイプ開発
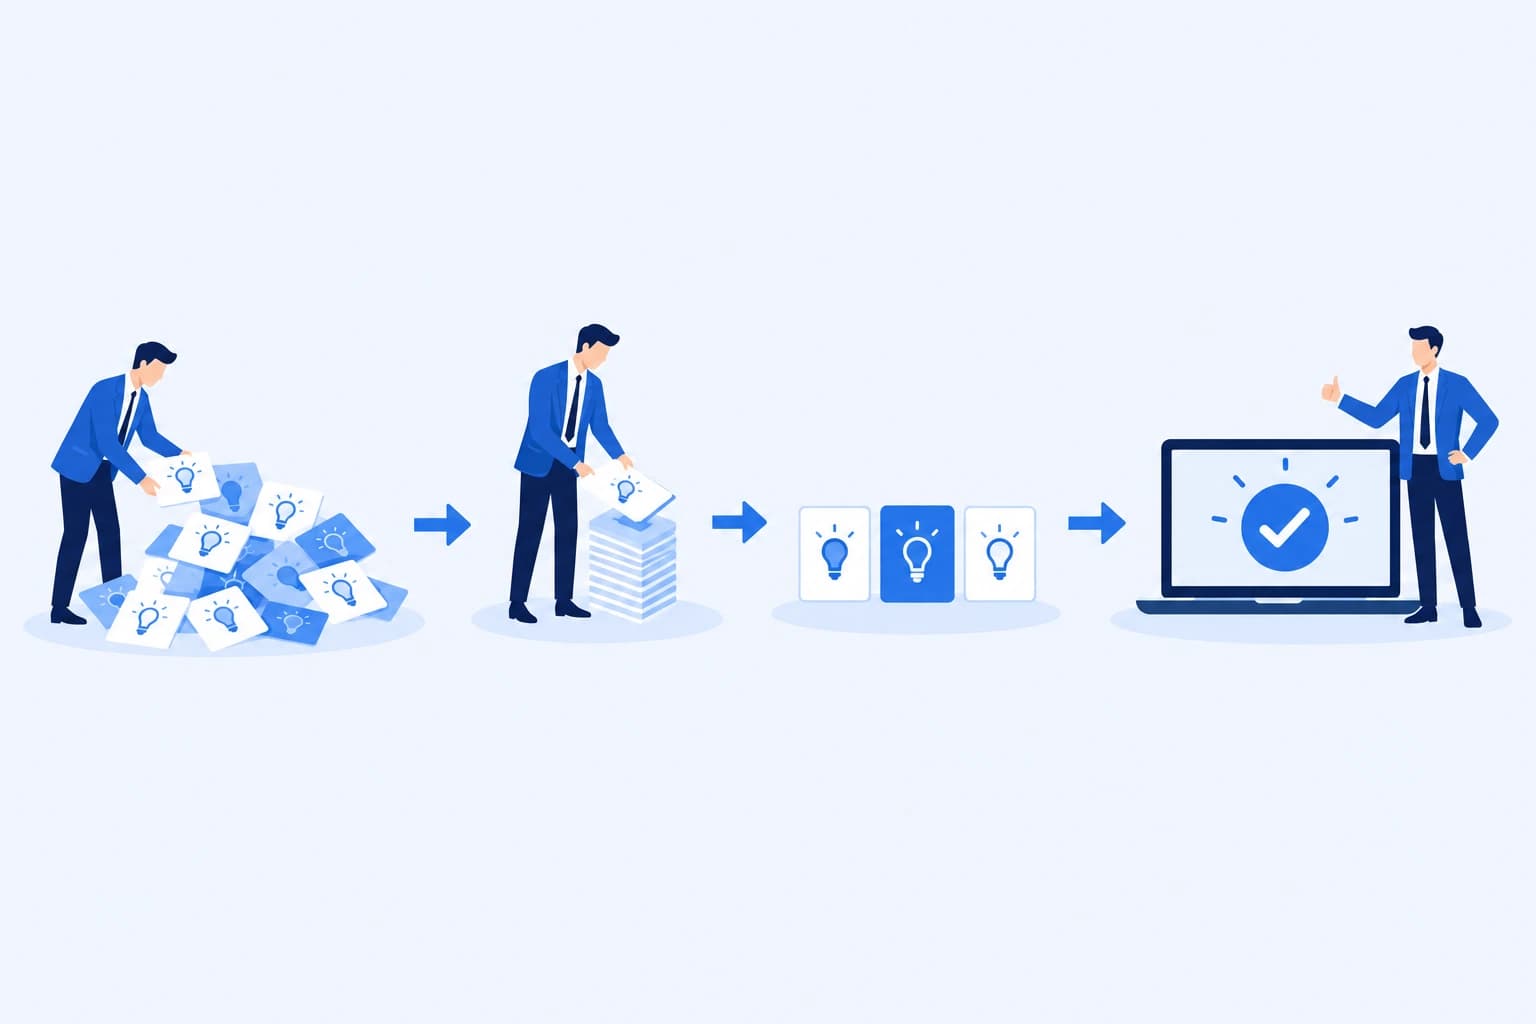
上手くいくPoCと失敗するPoCの違い。PoC開発の進め方と工程ごとのポイント
PoCでは、プロトタイプを作る前に検証する仮説を絞ります。5つの工程に沿って、現状の確認から本開発へ進むかの判断まで説明します。
 生成AIAI顧問PoC開発
Jevとは?LLMとの違いと、業務でのAIの使い分け方
問い合わせの振り分けなど、選択肢から答えを選ぶ処理に特化したAI「Jev」を解説します。LLMやプログラムとの違い、業務での使い分け、導入前に確認したい精度や費用を紹介します。
 生成AIAI顧問AI研修
生成AIで仕事はなくなるのか?技術と労働の歴史から考える、人に残る仕事
生成AIで仕事そのものはなくならず、仕事の中の「作業」が置き換わっていきます。計算や記憶が機械へ移ってきた歴史から、生成AIで変わる業務と、何を作るか決める・結果に責任を持つといった人に残る役割を整理します。
 生成AIRAGAI顧問
RAGとは?AIに社内文書を読ませても、精度が上がらない理由
RAGで社内文書を検索しても、古い規程や他部署の手順が回答に混ざることがあります。仕組みを整理し、データ整備、対象業務、精度の測り方を解説します。
 生成AIPoC開発概念実証新規事業開発
生成AIのPoCとは?本番に乗らない理由と対策
生成AIのPoCが本番に移行しない原因には、現場のデータや運用を確かめず、精度だけを評価することがあります。検証の前に決めておく4つの項目を解説します。